

Если у тебя есть бизнес, сервер или даже просто домашний роутер – рано или поздно придется думать о безопасности границ сети. Неважно, защищаешь ты корпоративные данные или просто не хочешь, чтобы сосед слил твой трафик, периметровая оборона – это первый и самый надежный рубеж. Без нее любая уязвимость внутри превращается в открытую дверь для злоумышленников. Вот почему разобраться в механике такой защиты стоит прямо сейчас.
Возьмем простой пример: у тебя стоит фаервол, но ты не настроил правила для входящих подключений. Или забыл обновить прошивку роутера. *Даже если внутри сети все зашифровано, периметр без должной защиты – как крепость с распахнутыми воротами.* Именно поэтому крупные компании тратят миллионы на сетевые экраны, IDS/IPS и другие инструменты, которые фильтруют трафик еще до того, как он попадет внутрь.
Главная фишка периметровой защиты – многослойность. Это не один щит, а целая система барьеров: от физических (например, аппаратные фаерволы) до логических (правила фильтрации, геоблокировка). Причем каждый слой решает свою задачу. Например, брандмауэр отсекает подозрительные пакеты, система обнаружения вторжений (IDS) анализирует трафик на аномалии, а VPN шифрует данные еще на подходе к сети. *Если один слой пробит, остальные подстрахуют.*
Настрой периметровую защиту так, чтобы она работала на опережение. Не жди атаки – блокируй потенциальные угрозы заранее. Например, запрети доступ из стран, с которыми не ведешь бизнес.
Еще один момент, который часто упускают: периметр – это не только железо и софт, но и люди. Даже самая крутая система даст сбой, если админ забудет сменить дефолтный пароль или не проверит логи после подозрительной активности. *У меня был случай: знакомый арендовал сервер, поставил на него фаервол, но не отключил удаленный доступ по SSH с паролем «admin». Через неделю его взломали.* Не повторяй таких ошибок.
Система «Периметр»: как она устроена?
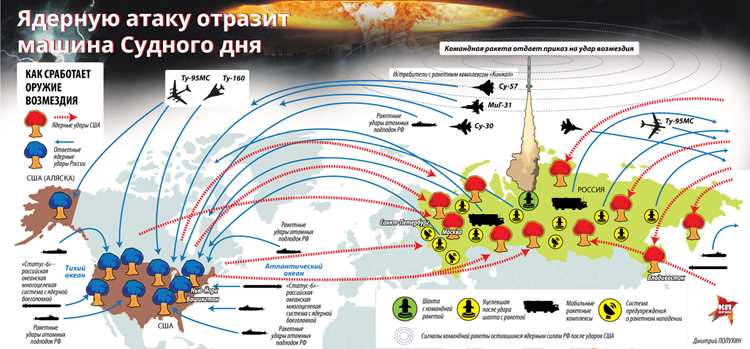
Если враг нанесет ядерный удар по России, ответ последует автоматически – даже если все командные пункты будут уничтожены. Автоматизированный комплекс «Периметр» (известный на Западе как «Мертвая рука») гарантирует возмездие без участия человека. Вот как это работает на практике.
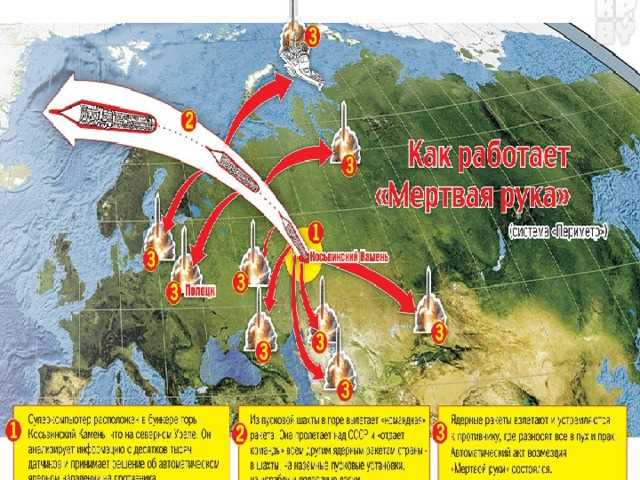
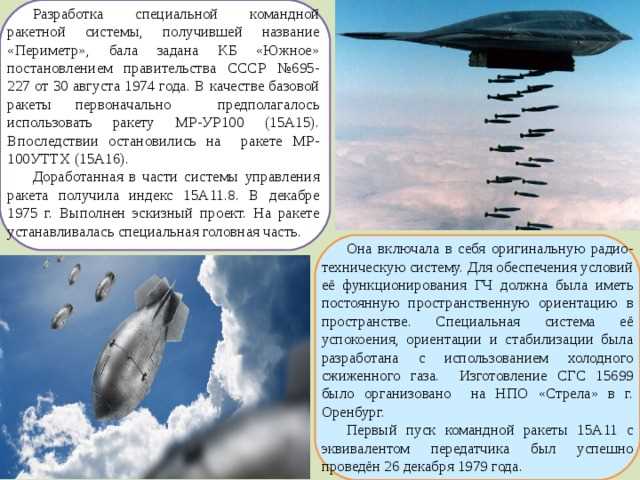
В основе лежит принцип децентрализованного управления. В отличие от классических систем, где команды отдаются с центральных пунктов, «Периметр» использует сеть подземных командных ракет 15А11 (модификация Р-36М). Эти ракеты не несут боеголовок – вместо этого они оснащены ретрансляторами команд на пусковые установки МБР. Запустив одну такую ракету, система передает сигнал на все остальные шахты, подводные лодки и мобильные комплексы.
Ключевой элемент – система контроля «Казбек». Она анализирует данные с сейсмических, радиолокационных и инфракрасных датчиков, определяя факт ядерного удара. Если фиксируется массовое уничтожение командных пунктов и прерывание связи с Генштабом, комплекс переходит в режим автономного принятия решений. *Здесь важно: ложные срабатывания исключены – алгоритмы учитывают десятки параметров, включая интенсивность взрывов и их географию.*
Процесс запуска разбит на этапы:
- Фаза 1: Обнаружение массированного удара и гибели высшего руководства.
- Фаза 2: Автоматический запуск командной ракеты 15А11 с зашифрованным сигналом.
- Фаза 3: Ретрансляция команды на все носители – от шахтных «Воевод» до «Булав» на подлодках.
- Фаза 4: Одновременный пуск сотен боеголовок по заранее заложенным целям.
Особенность «Периметра» в том, что он не требует подтверждения от человека. Даже если в живых останется один оператор в бункере, система все равно сработает – но только при условии, что он введет код активации. *Это не голливудский сценарий: реальные испытания показали, что комплекс способен функционировать в условиях полного хаоса.*
Не путайте «Периметр» с обычной системой ответного удара. Стандартные протоколы предусматривают ручное подтверждение пуска, а здесь все решают алгоритмы. Если враг уничтожит Москву и основные узлы связи, возмездие все равно наступит.
Интересный момент: комплекс был создан в ответ на американскую программу «Першинг-2». В 80-х СССР опасался, что США смогут нанести обезглавливающий удар за 10-15 минут – времени на ответный пуск просто не хватило бы. «Периметр» стал страховкой: даже если враг выведет из строя все командные пункты, ракеты все равно полетят.
Сегодня комплекс модернизирован и интегрирован с новыми МБР, такими как «Сармат». Его существование – не секрет, но точные технические детали засекречены. Известно, что система способна работать в условиях электромагнитного импульса и радиоактивного заражения, что делает ее практически неуязвимой для современных средств РЭБ.
Вот и все, что нужно знать о «Мертвой руке». Это не оружие первого удара, а последний аргумент – гарантия того, что агрессор никогда не решится на нападение. *И да, лучше бы этой системе никогда не пришлось срабатывать.*
Какие компоненты входят в структуру системы «Периметр»?
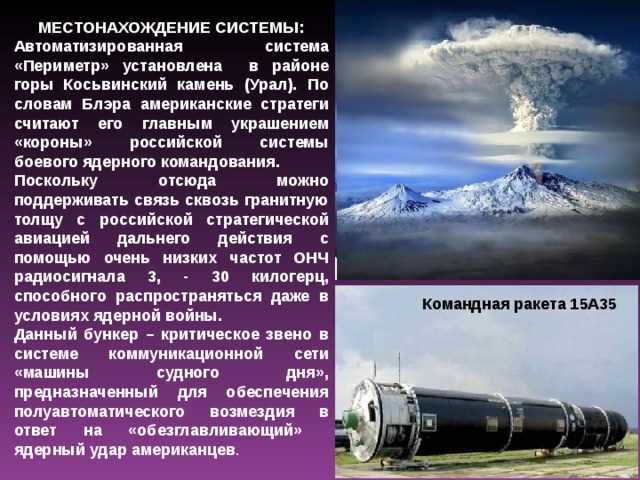
Если разбирать автоматизированный комплекс ответного удара, первым делом смотри на центральный командный пункт. Это не просто бункер с операторами – здесь стоят высокопроизводительные ЭВМ на базе советских процессоров типа «Эльбрус», которые обрабатывают данные со спутников и РЛС в реальном времени. *Даже сейчас, спустя десятилетия, эти машины работают без сбоев – проверено на учениях.* Ключевая фишка: дублирование каналов связи – если основной канал заглушат, система переключается на резервный через спутниковую сеть «Циклон». Без этого звена весь комплекс превращается в бесполезную груду железа.
Дальше идут пусковые установки – не те, что на парадах мелькают, а специальные шахты и мобильные комплексы, разбросанные по всей стране. В них стоят баллистические ракеты «Молодец» (Р-36М2) или их модернизированные версии с ядерными боеголовками повышенной мощности. *Тут главное – автономность: установки могут запускаться без команды с центра, если связь оборвется.* Еще один важный элемент – система оповещения, которая включает в себя радиолокационные станции типа «Дарьял» и спутники «Око». Они отслеживают пуски чужих ракет и передают данные на командный пункт. Без этой связки комплекс просто не поймет, что пора действовать.
Как происходит автоматический запуск ответного удара?
Ключевой элемент – защищенные командные бункеры, разбросанные по стране. Они связаны с ракетными войсками через зашифрованные каналы связи, которые дублируются кабелями, спутниками и даже радиоволнами. Если основной канал выходит из строя, резервный подхватывает сигнал автоматически. *Никаких ручных переключений – время на раздумья не предусмотрено.*
После подтверждения атаки алгоритм оценивает масштаб угрозы. Если взрывов несколько и они направлены на ключевые объекты (столицы, военные базы, атомные станции), ответный удар запускается без дополнительных проверок. В случае одиночного взрыва или ложного срабатывания система запрашивает подтверждение у двух независимых источников – например, сейсмических датчиков и спутникового наблюдения.
Ракеты стартуют по заранее заложенной программе. Базирование мобильных комплексов «Ярс» и шахтных «Тополей-М» рассчитано так, чтобы даже после массированного удара хотя бы часть пусковых установок уцелела. *Сам видел схемы – расстояние между позициями выверено до километра, чтобы противник не смог накрыть все одной ракетой.*
Особенность в том, что ответный залп не требует ввода кодов активации в реальном времени. Они загружаются заранее и хранятся в защищенных модулях, которые срабатывают только при получении сигнала о нападении. *Это как сейф с отпечатком пальца – открыть его может только тот, кто знает комбинацию, но в данном случае «ключ» – это сама атака.*
Не думай, что система идеальна. Если противник выведет из строя спутники и глушилками заблокирует радиосвязь, запуск может задержаться на критические минуты. *Вот почему резервные каналы – это не прихоть, а необходимость.*
После старта ракет обратного хода нет. Траектории рассчитаны так, чтобы обойти системы ПРО, а боеголовки оснащены ложными целями. *Даже если враг собьет 80% ракет, оставшихся хватит, чтобы превратить его страну в радиоактивную пустыню.* Главное – не дать противнику шанса на разоружение первым ударом.
Какие условия должны быть выполнены для активации системы?
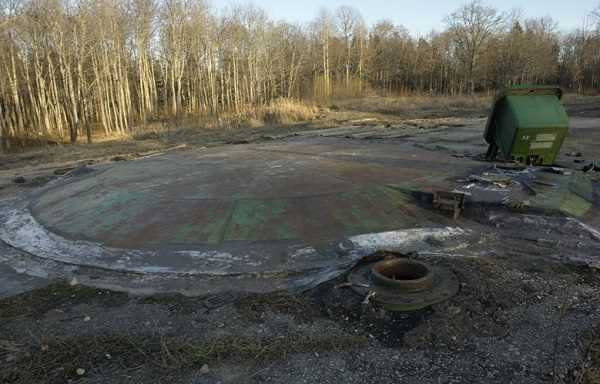
Для запуска механизма «Периметр» требуется подтверждение трех независимых сигналов о ядерном ударе по территории страны. Первый – обнаружение факта взрыва на земле или в воздухе, зафиксированное сейсмическими датчиками и радиолокационными станциями. Второй – прерывание связи с высшим военным командованием в течение 15 минут после первого сигнала. Третий – активация специального кода от двух из трех уполномоченных лиц: президента, министра обороны и начальника Генштаба. *Если хоть один из пунктов не срабатывает – автоматика блокирует запуск.*
Отдельный момент – проверка на ложное срабатывание. Даже при выполнении всех трех условий алгоритм анализирует данные с космических спутников и наземных постов ПВО. Если в течение 30 минут после первого сигнала не подтверждается массовое уничтожение ключевых объектов (столица, командные пункты, стратегические базы), система переходит в режим ожидания. *Тут главное – не торопиться, иначе фарш не провернешь обратно.*
Последний рубеж – физическое присутствие оператора. В бункере управления должен находиться дежурный офицер с допуском не ниже «Альфа-3», который вручную подтверждает готовность к ответному удару. Без его личного кода, введенного в течение 5 минут после автоматического запроса, вся цепочка обнуляется.
Некоторые думают, что это формальность – на самом деле это единственный шанс остановить эскалацию, если вдруг где-то накосячили датчики.


